
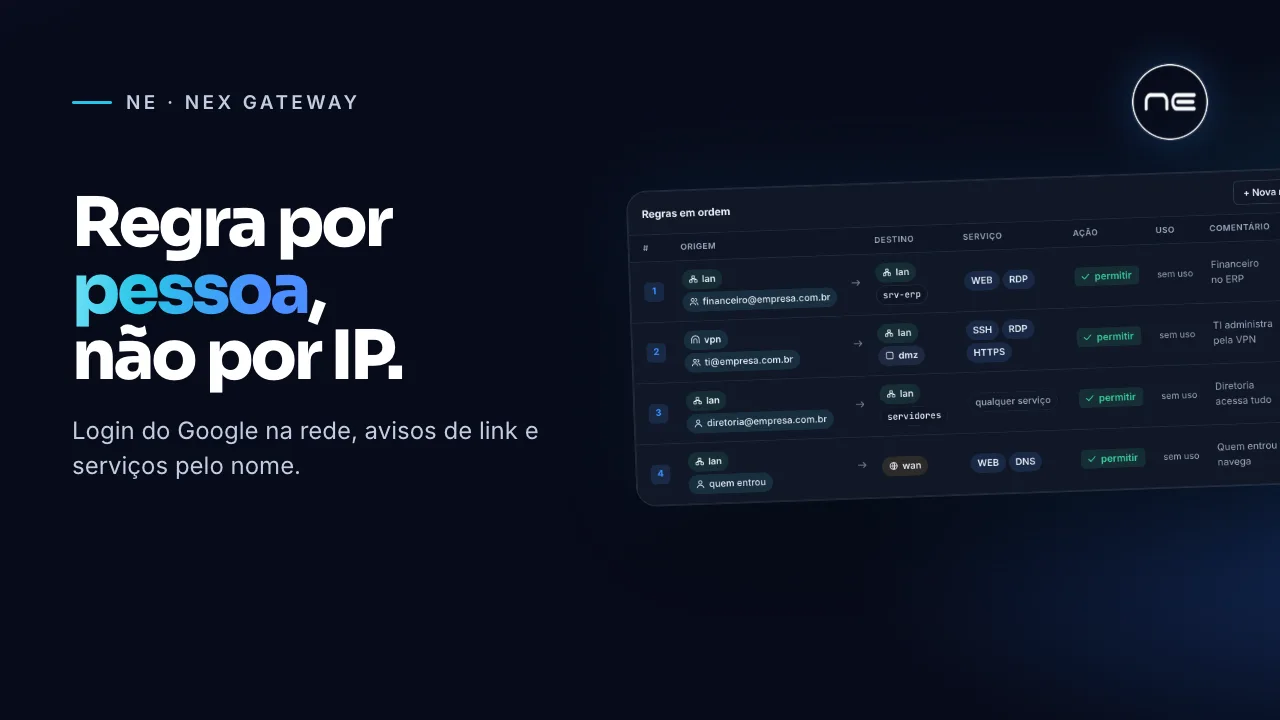
Há poucos dias mostramos o NEX Gateway, a evolução do NEX de acesso remoto para firewall da empresa, com multilink, VPN entre sites e a rede local num painel só. Desde então, o NEX ganhou o que mais pedem a um firewall de PME: regras que sabem quem é a pessoa, e não só qual é o IP.
Neste artigo mostramos as novidades: regras por login do Google ou da Microsoft, o portal de login na rede local, os avisos de link, os serviços pelo nome do protocolo e o painel reorganizado.
Regra por pessoa, não por IP
Num firewall comum, a regra diz "o IP 192.168.1.31 pode acessar o ERP". O problema é que o IP muda, o notebook troca de dono e ninguém lembra por que aquela regra existe.
No NEX, a origem de uma regra agora pode ser:
A mesma regra vale na rede do escritório e na VPN. Quando alguém entra no grupo financeiro, já acessa o ERP; quando sai do grupo, perde o acesso: na rede local, ao fim do login em vigor; na VPN, na próxima leitura dos grupos. Ninguém precisa mexer no firewall.
Na rede local, o login é pelo portal
Para saber quem está em cada aparelho da rede local, o NEX usa um portal de login: ao conectar, o aparelho abre a página "Entrar na rede" e a pessoa entra com a conta Google de trabalho. A partir daí, as regras daquela pessoa e dos grupos dela passam a valer para aquele aparelho.
Você escolhe:
O portal pode usar o certificado interno do NEX, instalado nos aparelhos da empresa, ou um certificado público da Let's Encrypt, emitido pelo DNS do seu domínio, para que nenhum navegador mostre alerta.
Na VPN, vale o login da própria VPN
Quem entra pela VPN do NEX já faz login com a conta da empresa e MFA. O NEX lê os membros de cada grupo usado nas regras direto do Google ou da Microsoft, com o acesso do administrador, e compara com o e-mail de quem está conectado. A lista é atualizada a cada 15 minutos enquanto um administrador está no painel, e pode ser atualizada na hora com um clique.
Cada IP com nome e grupo
A tela Identidade mostra quem está conectado agora: o endereço, a pessoa, por onde entrou (portal ou VPN), os grupos e até quando o login vale. Um clique encerra o acesso de um aparelho. Logo abaixo, cada grupo usado nas regras aparece com o número de pessoas e o horário da última leitura.
Caiu um link? Você fica sabendo
O NEX já testava cada link de internet o tempo todo e trocava de link sozinho. Agora ele também avisa:
Os avisos chegam por e-mail (qualquer servidor SMTP, como Microsoft 365 ou Google) e por webhook, que funciona com Slack, Microsoft Teams, Google Chat e automações como o n8n, inclusive para mandar o aviso por WhatsApp. Um botão envia um aviso de teste antes de aplicar.
Serviços pelo nome do protocolo
Regra boa se lê de primeira. Por isso, no NEX, um serviço tem o nome do protocolo: HTTP, HTTPS, RDP, SMB, POSTGRES. As portas ficam guardadas no serviço.
O painel reorganizado
As seções do NEX agora ficam numa barra lateral, em quatro grupos: Firewall (regras, NAT, endereços e serviços), Rede (interfaces, links, monitoramento, DHCP e DNS, avisos), Acesso (VPN entre sites e identidade) e Alterações (aplicar e histórico). Um aviso ao lado de "Aplicar" mostra quando há mudanças esperando para entrar em vigor.
E tudo continua passando pelo aplicar com volta automática: uma regra nova entra em teste, o painel confere se você ainda tem acesso, e, sem confirmação, as regras anteriores voltam sozinhas.
Para quem faz sentido
Como começar
As novidades fazem parte do NEX Gateway. A NE faz o levantamento da rede, prepara as regras com os grupos da sua empresa e conduz a implantação. Para ver o NEX funcionando com os seus grupos, fale com a nossa equipe pela página do NEX.
Compartilhe este artigo