
O problema
Na maioria das empresas, a VPN ainda é uma chave mestra.
A VPN é a porta de entrada da rede. Quando ela depende de senha local e libera tudo para quem entra, um único acesso comprometido vira acesso à empresa inteira.
Chave mestra
Quem tem usuário e senha entra e, uma vez dentro, alcança praticamente a rede toda.
Sem visibilidade
Ninguém sabe ao certo quem acessou o quê, de onde e por quanto tempo.
Desligamento manual
Tirar o acesso de quem saiu depende de lembrar de apagar um usuário local.
Como funciona
Quatro camadas em cada conexão.
A identidade diz quem você é, o perfil diz por onde você entra, e a TI recolhe o crachá a qualquer momento.
Certificado do dispositivo
Só aparelhos com o perfil emitido pela TI conectam. Revogou, parou na hora.
Login da empresa + MFA
Google Workspace com verificação em duas etapas ou Microsoft 365 com o MFA do Acesso Condicional.
Domínio ou diretório
Contas de fora da empresa são recusadas, mesmo com senha e segundo fator válidos.
Grupo → perfil
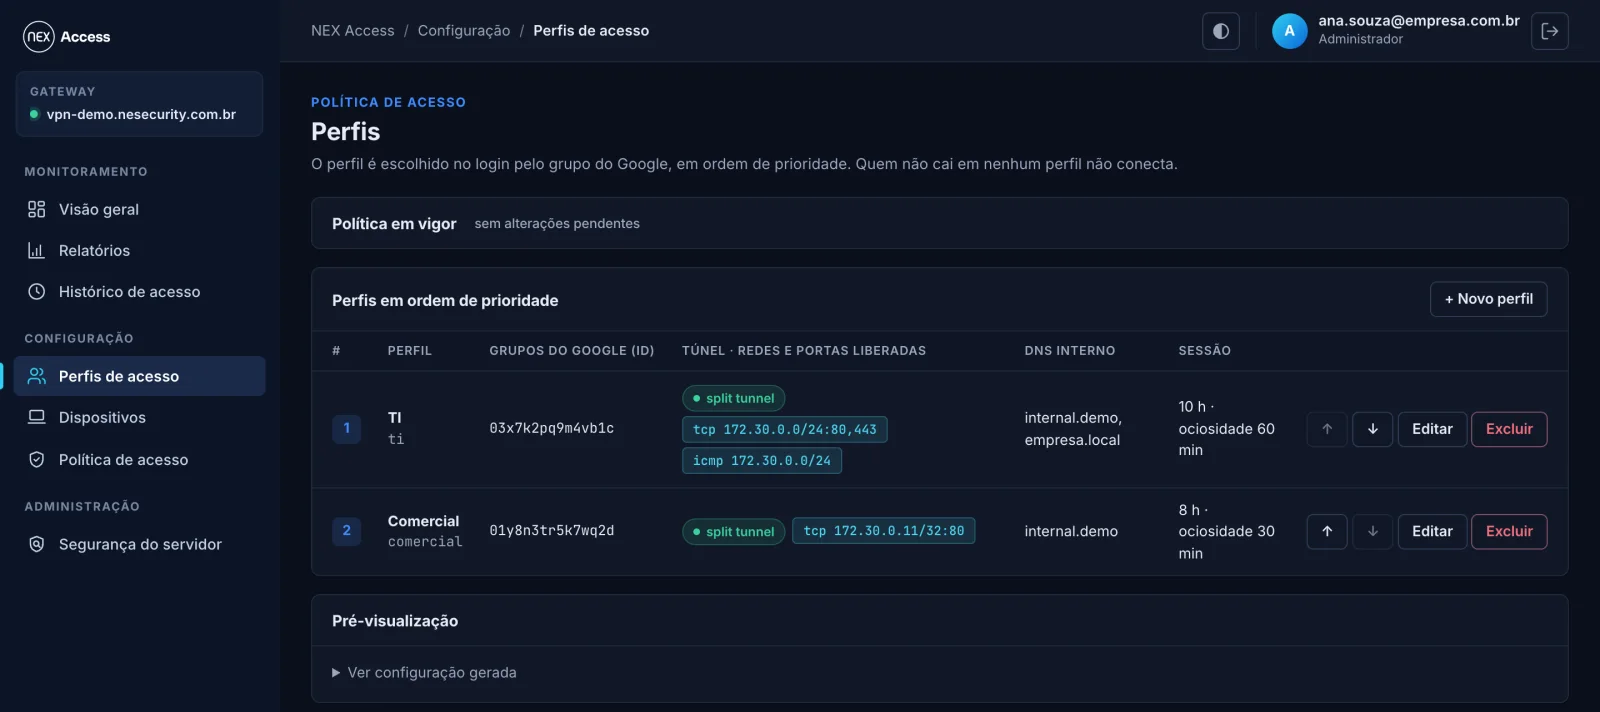
O grupo do usuário escolhe o perfil: redes, portas, DNS interno e duração da sessão.
Perfis e firewall
Rota não é permissão.
Mandar uma rota para o computador é conveniência, não segurança. No NEX Access cada sessão é ligada ao perfil do usuário, e o firewall só deixa passar as redes e portas que aquele perfil libera.
- Perfil por grupo: o time Comercial acessa o CRM na porta 443; a TI, as redes de servidores; terceiros, um único sistema.
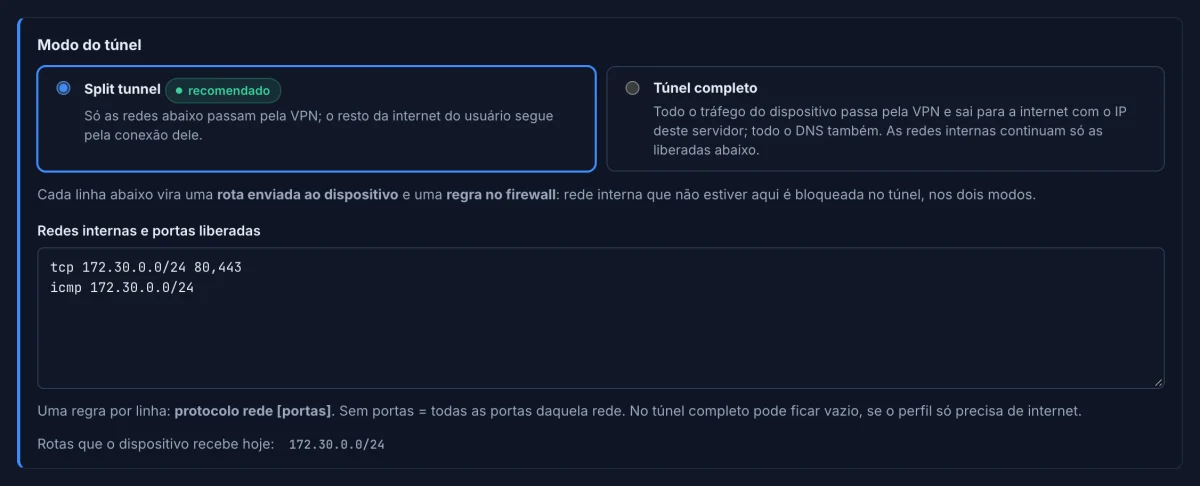
- Redes e portas, DNS interno, sessão máxima e desconexão por ociosidade em cada perfil.
- Split tunnel ou túnel completo, por perfil, sem abrir as redes internas.
- Rascunho, conferência dos grupos no Google ou na Microsoft antes de aplicar e histórico de versões com restauração.
- Tirou uma permissão? O bloqueio vale na hora, mesmo para quem já está conectado.
Operação
Tudo o que acontece, ao vivo.
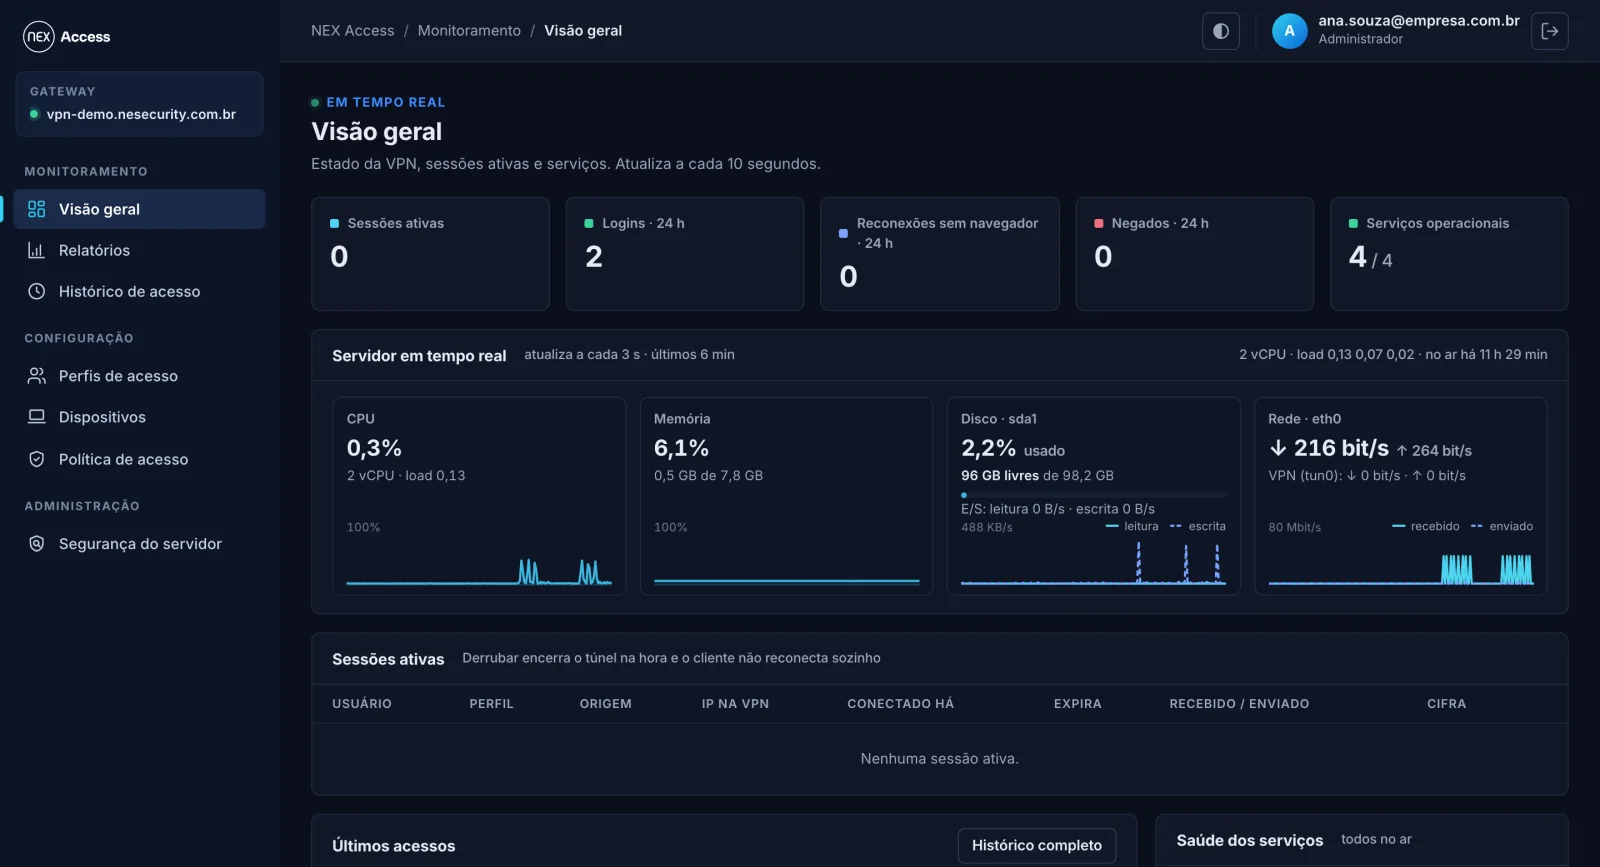
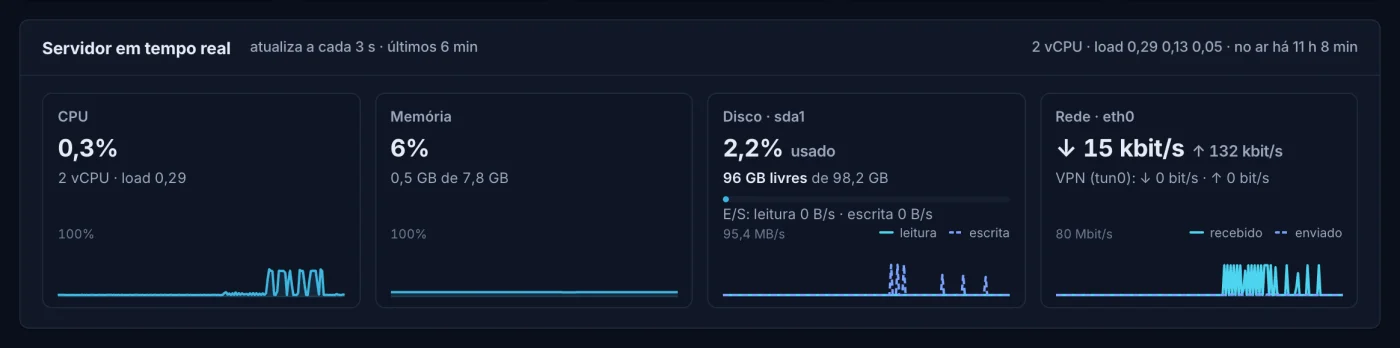
O painel mostra quem está conectado agora, com qual perfil, de onde e há quanto tempo, e deixa a TI derrubar uma sessão com um clique. A saúde do servidor fica na mesma tela.
- Sessões ativas com usuário, perfil, origem, tempo restante e botão para derrubar.
- Servidor em tempo real: CPU, memória, disco e rede, inclusive o tráfego do túnel.
- Saúde dos serviços, logins e negativas das últimas 24 horas.
- Dispositivos: emissão e revogação de certificados pelo painel.
Relatórios e auditoria
Quem acessou o quê, de onde.
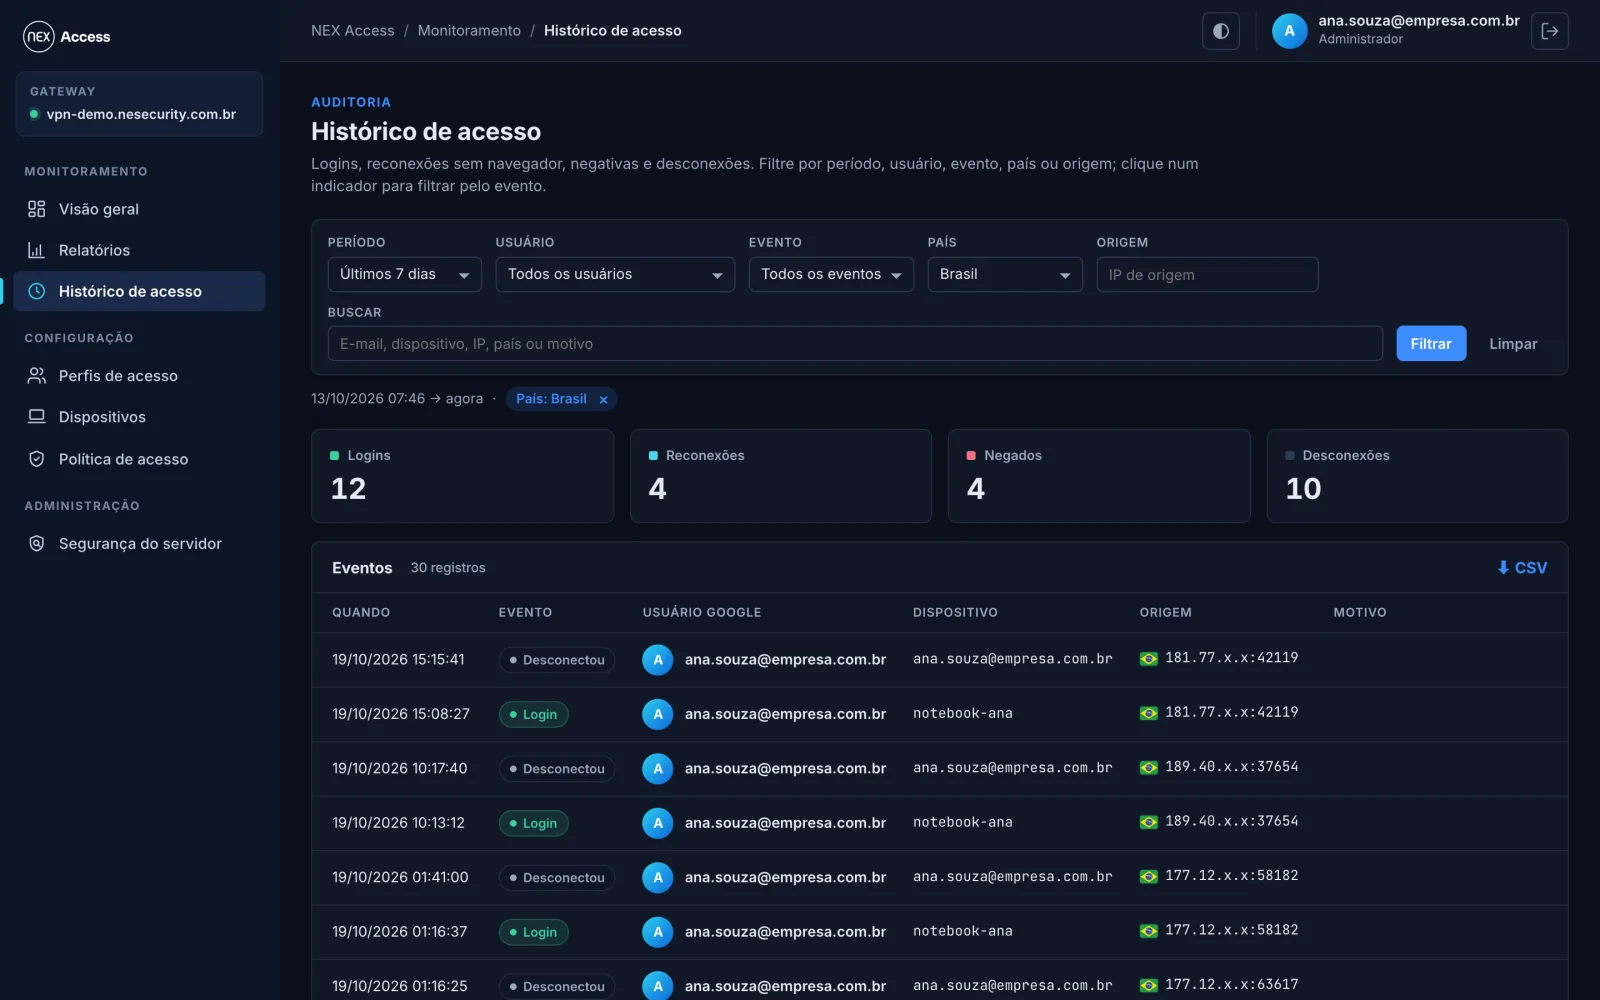
A TI e a gestão enxergam o uso da VPN com clareza e respondem perguntas de auditoria em segundos, com o filtro certo e a exportação pronta.
- Consumo por usuário, destino e porta, mapa de horário e tentativas negadas por motivo.
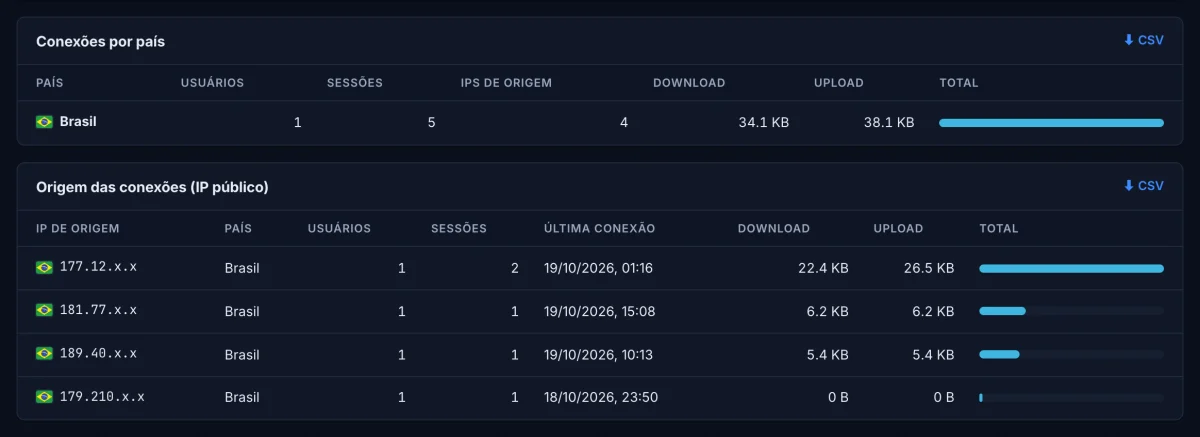
- Bandeira do país em cada IP e relatório de conexões por país, com geolocalização feita no próprio servidor.
- Filtros por período, usuário, perfil, país, evento e origem, com exportação em CSV.
- Histórico de logins, reconexões, negativas e desconexões, e auditoria de cada ação dos administradores.
Segurança do servidor
O servidor da VPN, blindado e verificado todo dia.
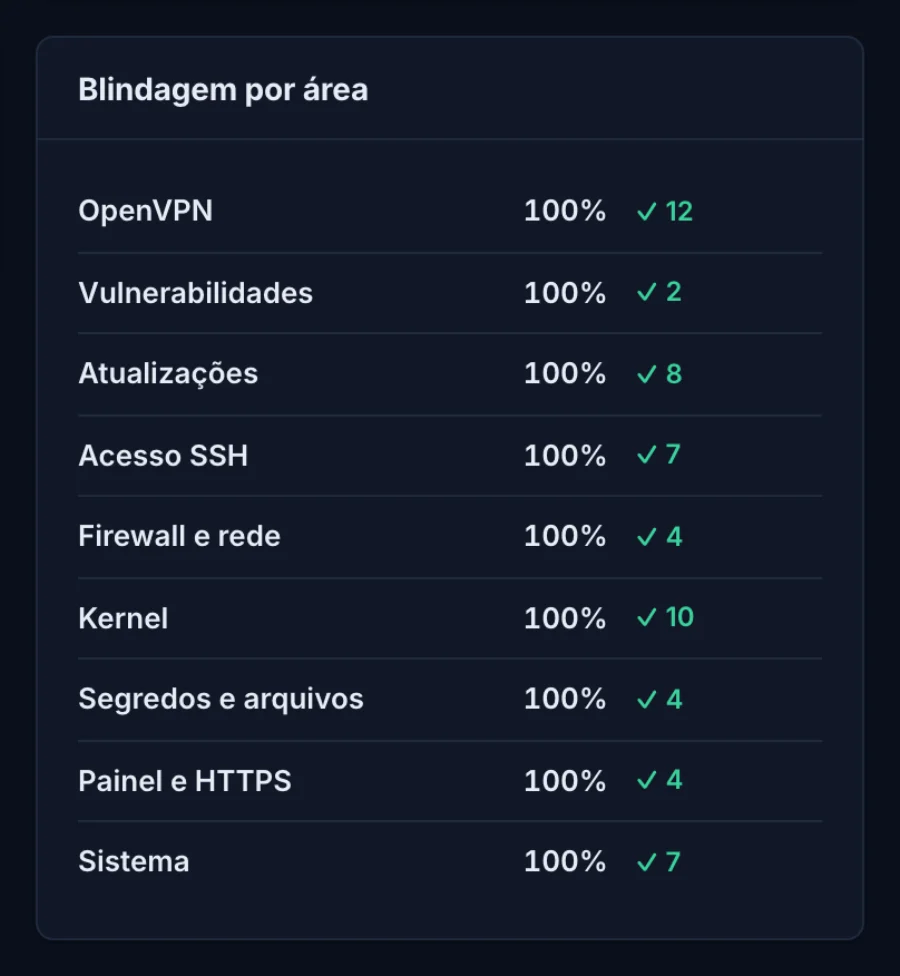
A VPN é a porta de entrada, então o servidor dela precisa estar em dia. Uma varredura diária, e sob demanda, mostra o que corrigir antes que vire problema.
- Vulnerabilidades nos pacotes, com a classificação da base oficial de segurança da distribuição.
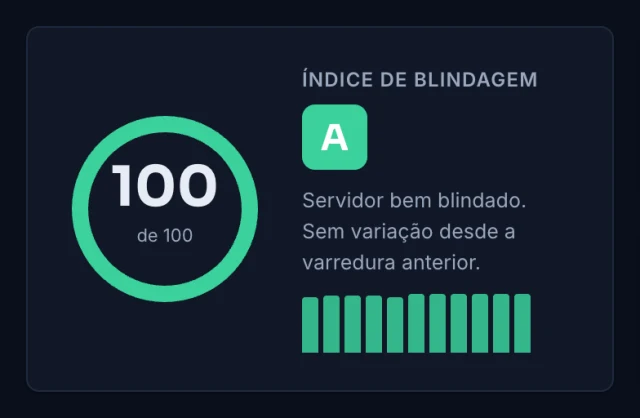
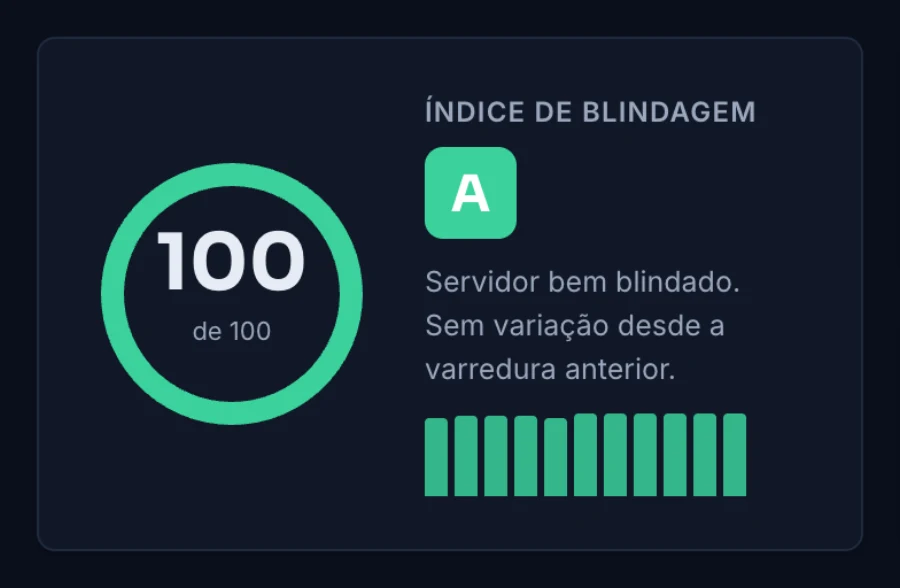
- Quase 60 verificações de blindagem: SSH, firewall, kernel, OpenVPN, chaves e segredos, HTTPS e sistema.
- Índice de blindagem de 0 a 100, nota de A a F e a lista do que corrigir, com o comando ao lado.
- A varredura só lê e reporta: nada muda sem a TI decidir.
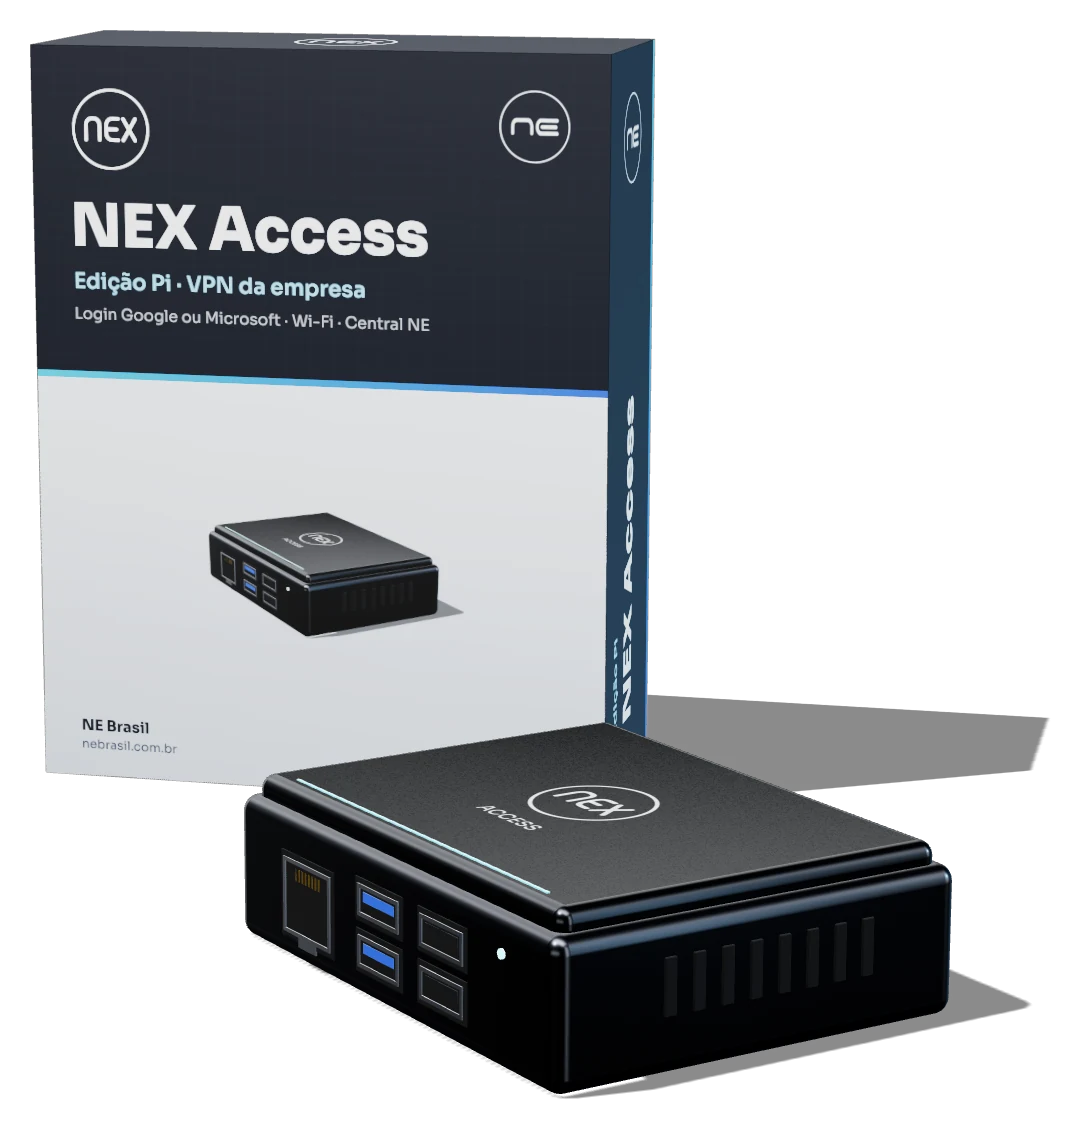
Novo · Edição Pi
O NEX Access numa caixa.
Para escritório pequeno e filial: o mesmo NEX Access do servidor, com o login da empresa, os perfis e o painel, num Raspberry Pi 5 que fica ao lado do roteador da internet.
Liga e escolhe como entrar
Acesso direto, com DNS dinâmico e as portas pedidas ao roteador por UPnP, ou pelo NEX Relay, quando a internet não deixa abrir porta.
Sem IP fixo e atrás de CGNAT
O NEX Relay da NE recebe as conexões e leva até o equipamento por um túnel que ele mesmo abre. Se o UDP estiver bloqueado, o túnel passa pela porta 443.
Roteador Wi-Fi com firewall
O equipamento pode ser o roteador Wi-Fi do escritório: rede própria, DHCP, DNS e o firewall do NEX na frente dos aparelhos.
Saúde do equipamento no painel
Temperatura, falta de energia na fonte, redução de velocidade e quanto foi gravado no cartão, para trocar antes de dar problema.
Central da NE
Suporte sem porta aberta, com a chave na sua mão.
Cada equipamento abre um túnel de saída até a central da NE, mesmo atrás de CGNAT. O que passa por ele é o cliente quem decide, no painel.
Acesso da NE: desligado por padrão
O cliente liga no painel quando quer suporte. Ligado, a NE alcança só o painel e o SSH do equipamento, e cada mudança fica na auditoria.
Rede compartilhada, quando o cliente quiser
Um interruptor à parte liga uma rede local à central. Cada equipamento ganha uma faixa própria, então dois clientes com a mesma rede 192.168.0.0/24 não se confundem.
Nada além do que foi liberado
A rede de um cliente nunca alcança a de outro, e só chega ao que a central compartilha. Desligar o interruptor fecha na hora.
Novo · Mapa ao vivo
A rede inteira num mapa.
O painel desenha a topologia e a mantém viva: internet, central da NE, servidor e VPN, usuários conectados, redes locais, túneis entre sites e os equipamentos Edição Pi. Cada ponto mostra se está no ar, com teste a cada 20 segundos.
- A topologia completa numa tela: quem conecta onde, por qual túnel e com qual estado.
- Estado ao vivo, com verificação automática a cada 20 segundos — enxerga um Pi ou um túnel fora do ar na hora.
- Mostra também a rede compartilhada de cada equipamento com a central e os túneis entre sites.
Rede e segurança
Mais que uma VPN: firewall e roteador gerenciados.
O mesmo painel cuida das rotas, do DNS, dos túneis entre unidades e das atualizações — no estilo de console que a equipe de TI já conhece.
Rotas e tráfego, ao vivo
A tabela de rotas com a origem de cada uma, rotas estáticas com validação e o “por onde sai este IP” para tirar a dúvida na hora.
Filtro de DNS e proteção contra ameaças
Listas de malware, phishing e DNS malicioso sempre ligadas; apostas, adulto, redes sociais e pirataria opcionais. Os sites acessados ficam registrados por pessoa.
VPN entre sites
Túnel IPsec entre unidades e com firewalls de mercado, como FortiGate e pfSense. As redes de cada ponta conversam, com a mesma política de perfil.
Console que a TI já conhece
Menu, editor de regras, análise de tráfego, eventos do sistema e ferramentas de rede (ping, traceroute, DNS) na ordem de quem já operou um FortiGate.
Atualizações assinadas
Cada versão é publicada com assinatura verificável e instalada com um clique; se algo sair errado, volta sozinha à versão anterior.
Roteador e Wi-Fi com firewall
O NEX Access pode ser o roteador e o ponto de acesso Wi-Fi do escritório, com rede de visitantes isolada e o firewall na frente de tudo.
Por que o NEX Access
Segurança de verdade, sem trocar tudo.
Sem licença por usuário
Componentes open source. O investimento é a implantação e o serviço da NE, não uma taxa por pessoa.
A identidade que a empresa já usa
Google Workspace ou Microsoft 365. Sem senha nova e sem aplicativo de MFA a mais.
No seu ambiente
Servidor próprio na sua nuvem ou datacenter (AWS, Azure, VM), ou a Edição Pi no escritório. Os dados de acesso ficam com você.
Geolocalização sem vazar IP
A consulta do país de cada acesso é feita no próprio servidor; nenhum IP vai para terceiros.
OpenVPN 2.7 oficial
Repositório oficial do projeto, com as correções de segurança de servidor mais recentes.
Operado pela NE
Implantação, monitoramento e suporte da NE, com SOC e NOC 24/7 como opção.
Implantação
Gradual, com rollback testado.
Ninguém fica sem acesso no dia da troca: o NEX Access entra por grupos, ao lado da VPN atual.
- 1
Diagnóstico
Em 30 minutos mapeamos a VPN atual, a identidade (Google ou Microsoft) e quem precisa acessar o quê.
- 2
Instalação
Servidor do NEX Access no seu ambiente, login integrado à identidade da empresa e firewall configurado.
- 3
Piloto
Um grupo de usuários migra primeiro, convivendo com a VPN atual. Perfis ajustados com a TI.
- 4
Go-live
Os demais grupos entram com rollback testado. A partir daí, a NE monitora e mantém tudo atualizado.
Revenda o NEX Access com a sua marca.
O NEX Access faz parte do ecossistema NEX. Ofereça aos seus clientes junto com o SOC e o monitoramento: a NE entrega a operação e o suporte.
Perguntas frequentes
O que você precisa saber
Quer ver como isso funciona no seu cenário real?
Venha entender como a NE pode ajudar sua operação, unindo:
Sem compromisso. Sem vendor lock-in.
Uma conversa técnica, de igual para igual.