
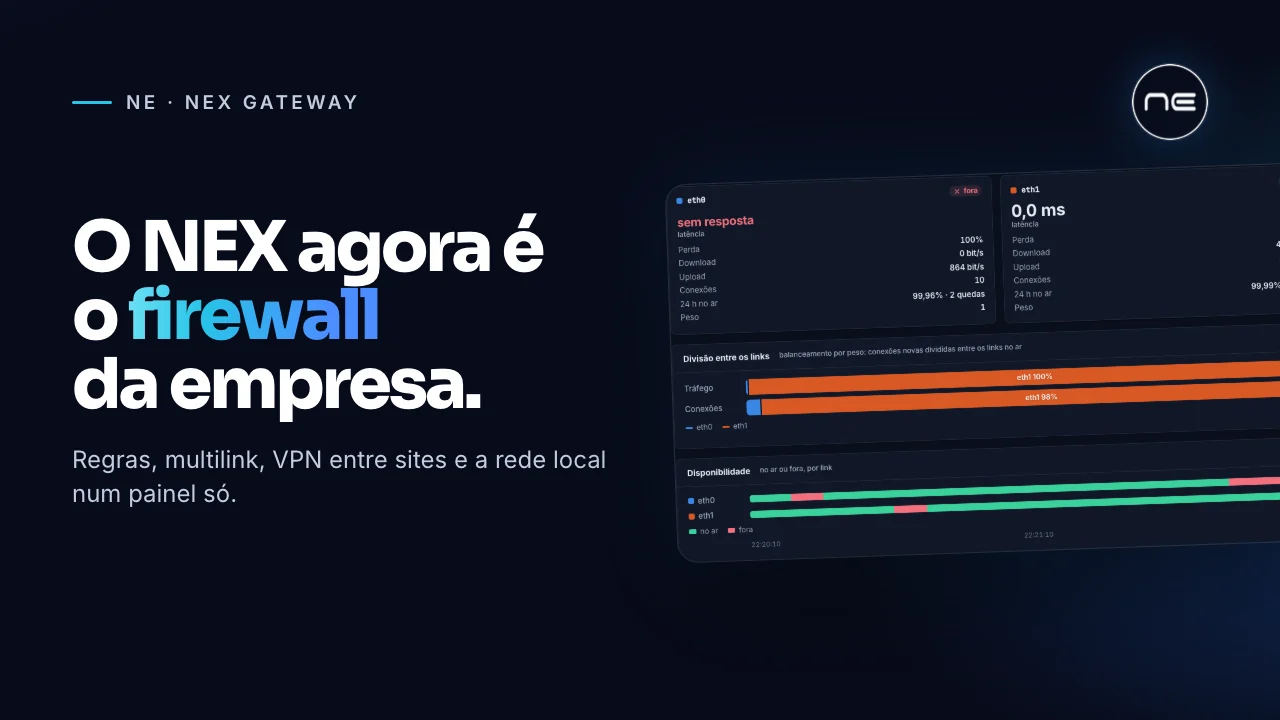
O NEX nasceu como acesso remoto: o NEX Access troca a VPN de usuário e senha por login da empresa, MFA e perfil por grupo, em que a rota não basta para entrar e o firewall só deixa passar o que o perfil libera. A partir dessa base, o NEX dá agora o passo seguinte: virar o gateway da rede. É o equipamento que fica na borda da empresa, com os links de internet ligados nele, e decide o que entra, o que sai e por onde.
Neste artigo mostramos o que mudou, como funciona e para quem faz sentido.
Por que um firewall no NEX
Em muitas empresas, o acesso remoto e o firewall são dois mundos: um equipamento para a VPN, outro para as regras, um terceiro para os links. Cada um tem o seu painel, as suas regras e o seu histórico, e quem administra precisa juntar as peças.
O NEX Gateway reúne isso num painel só. As regras de quem está em casa, na filial ou no escritório seguem a mesma lógica, com os mesmos nomes e o mesmo histórico.
Regras que a TI lê de primeira
O firewall do NEX trabalha com objetos, como os firewalls de mercado:
Cada regra mostra quantas vezes foi usada, pode ser ligada e desligada com um clique e vale de cima para baixo: a primeira que combinar decide. O que nenhuma regra permite é bloqueado.
Errou a regra? Ela volta sozinha
O maior medo de quem mexe em firewall é cortar o próprio acesso e ter que ir até o equipamento. No NEX, toda mudança entra em teste:
O painel também recusa uma configuração que use placas de rede que não existem no equipamento, e guarda o histórico de tudo o que foi aplicado, confirmado ou desfeito.
Dois links, e a internet continua
Com dois ou mais links de internet, o NEX trabalha em failover (um principal e os outros de reserva) ou em balanceamento por peso (por exemplo, 75% das conexões novas num link e 25% no outro).
Cada link é testado o tempo todo, pelo próprio link, com resposta, latência e perda. Para não ficar trocando de link à toa, ele só sai depois de algumas falhas seguidas e só volta depois de alguns acertos seguidos. Cada conexão fica no link em que começou, então um download ou uma chamada em andamento não muda de caminho quando o link principal volta.
Em laboratório, com testes a cada segundo, a rede passou para o segundo link cerca de 6 segundos depois de o primeiro parar de responder. A tela de monitoramento mostra cada link, a divisão de tráfego e de conexões entre eles e a disponibilidade em 24 horas, 7 dias e 30 dias.
Matriz e filial na mesma rede
O NEX Gateway também faz VPN entre sites, para ligar matriz, filiais, nuvem e parceiros:
Cada túnel vira uma zona do firewall, então as regras decidem o que passa entre as redes. O painel mostra o estado de cada túnel e o que precisa ser configurado do outro lado.
A rede inteira, num lugar só
Além do firewall, dos links e dos túneis, o NEX cuida do básico da rede:
Como é por dentro
O NEX roda em Linux, no seu equipamento ou numa máquina virtual, e usa por baixo componentes abertos e conhecidos: nftables, strongSwan e OpenVPN. O painel gera a configuração deles e cuida para que nada seja aplicado sem validação.
Para quem faz sentido
Como começar
A NE faz o levantamento da rede atual, prepara a configuração equivalente no NEX e conduz a troca com a configuração antiga como referência. Se quiser ver o NEX funcionando na sua rede, fale com a nossa equipe pela página do NEX.
Compartilhe este artigo