
A VPN é a porta da frente da rede de qualquer empresa. Mesmo assim, na maioria dos ambientes ela ainda abre com uma coisa só: usuário e senha. E senha vaza — por phishing, por reaproveitamento em outros serviços, por um post-it esquecido no monitor.
Muitas empresas já usam o Google Workspace com verificação em duas etapas para e-mail, Drive e sistemas. A pergunta que fizemos foi simples: por que a VPN não pode entrar do mesmo jeito?
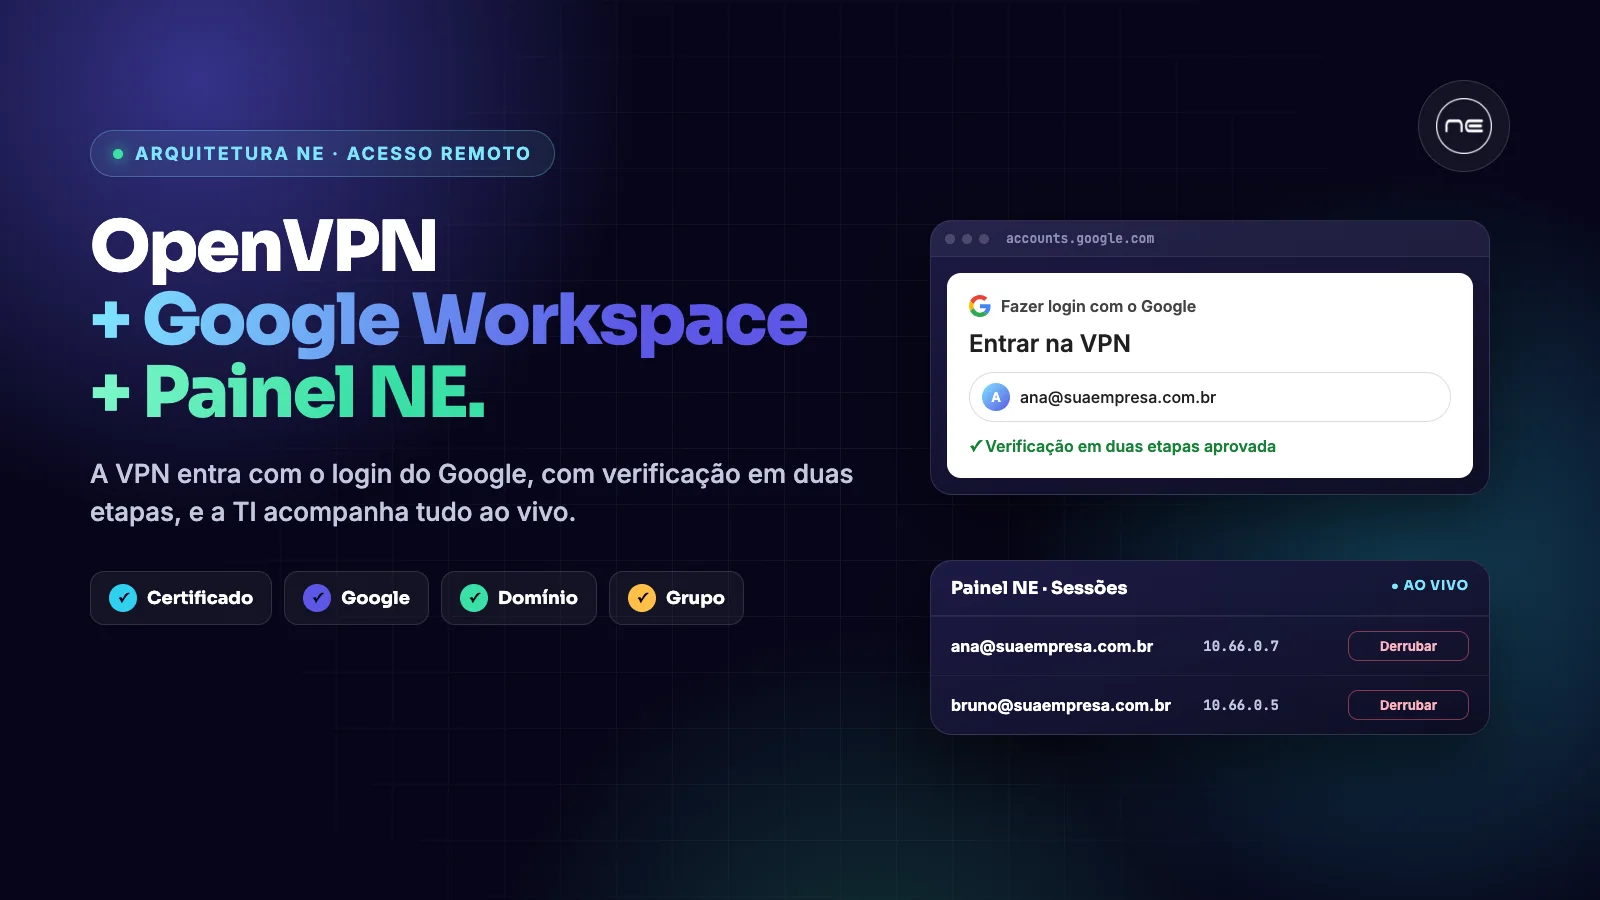
Foi isso que a NE construiu: OpenVPN integrado ao Google Workspace por login único (SSO), com quatro camadas de acesso e um painel próprio da NE para a TI acompanhar tudo em tempo real.
Como funciona para o colaborador
Do ponto de vista de quem usa, a VPN fica mais simples, não mais complicada:
Não existe senha nova para decorar nem um aplicativo de MFA a mais para instalar. A identidade continua num lugar só: o Google Workspace da empresa.
As quatro camadas de acesso
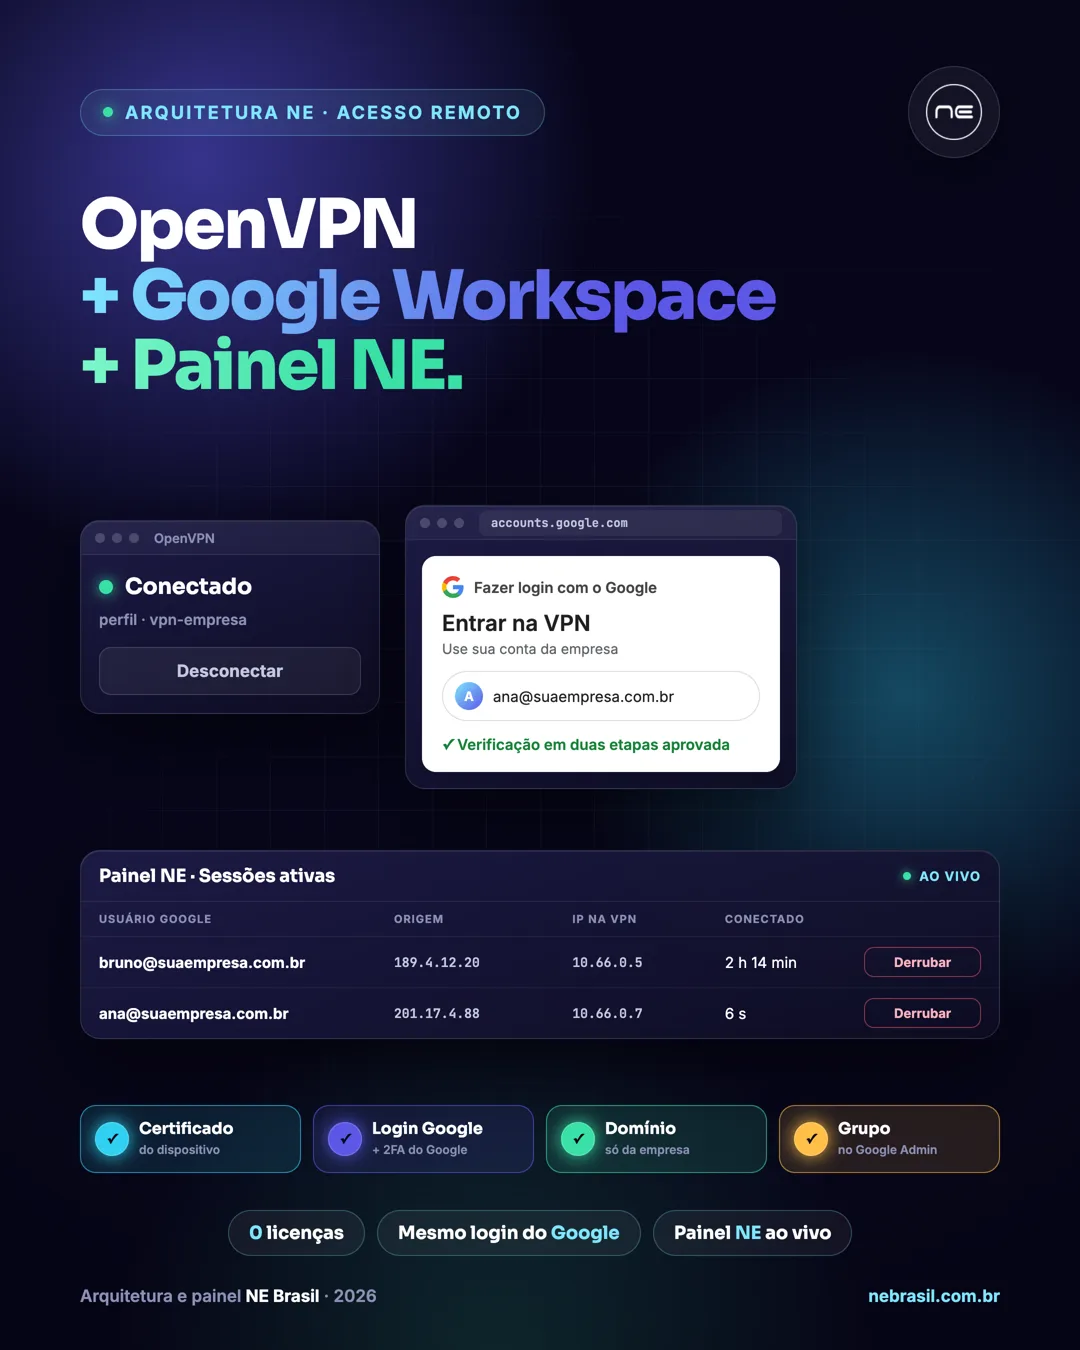
Cada conexão só é liberada quando passa por todas as camadas:
E o efeito mais importante para a TI: colaborador desligado, conta suspensa no Google, VPN fechada. Não existe uma segunda base de usuários para alguém esquecer de atualizar.
Por que não basta integrar a VPN ao Google por LDAP
Uma integração comum é ligar a VPN ao diretório do Google por LDAP. Ela resolve a senha única, mas o LDAP valida apenas a senha: o fluxo de login do Google, com a verificação em duas etapas, fica de fora. Quem tiver a senha de um colaborador entra.
Com o SSO, o login acontece no próprio Google. Tudo o que a empresa configurou lá — verificação em duas etapas, chaves de segurança, alertas de login suspeito — passa a proteger também a VPN.
O Painel NE: a TI enxergando a VPN ao vivo
Além da integração, a NE desenvolveu um painel de administração próprio para a operação da VPN:
O painel também usa login Google, é restrito aos administradores e registra cada ação — quem derrubou qual sessão, quem emitiu ou revogou qual dispositivo.
Sem trocar a VPN e sem licença por usuário
A solução foi desenhada para quem já usa OpenVPN, inclusive em firewalls como o pfSense:
Quer ver funcionando?
A NE mantém um ambiente de demonstração com o fluxo completo: login Google, verificação em duas etapas, rede interna e o Painel NE com as sessões ao vivo. Em uma reunião de 30 minutos mostramos tudo funcionando e avaliamos como fica no seu ambiente — seja OpenVPN, pfSense ou outra plataforma.
Fale com a NE e agende a demonstração.
Compartilhe este artigo