
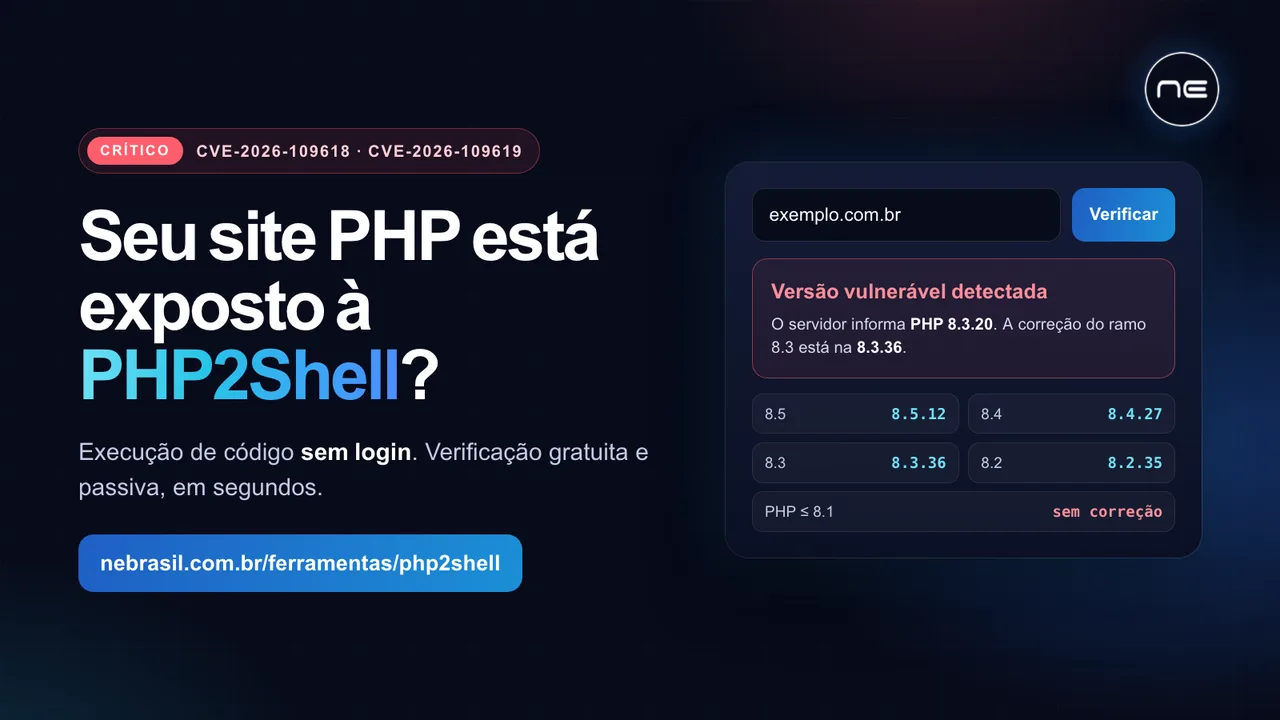
Em 21 de outubro de 2026, o PHP lançou uma atualização de segurança crítica para duas falhas que receberam o apelido de PHP2Shell: a CVE-2026-109618 e a CVE-2026-109619. As duas têm nota 9.2 (CVSS v4.0) e permitem que um atacante execute código no servidor sem precisar de login. Os detalhes vazaram um dia antes da correção, e já há relatos de ataques.
Se a sua empresa tem site, loja, painel ou API em PHP, este é o tipo de atualização que não pode esperar a próxima janela de manutenção. Abaixo explicamos o que é a falha, quem está afetado e o que fazer agora.
Quer saber em segundos se o seu site aparenta estar vulnerável? Use a verificação gratuita da NE.
O que é a PHP2Shell
São duas falhas no núcleo do PHP, segundo o alerta oficial do projeto:
Nos dois casos, o resultado pode ser a execução remota de código. Na prática, isso significa que quem explorar a falha pode rodar comandos no seu servidor, roubar dados, instalar malware ou usar a máquina para atacar outras.
Quem está afetado
Os quatro ramos com suporte do PHP foram afetados: 8.2, 8.3, 8.4 e 8.5. O PHP 8.1 e as versões anteriores não recebem mais atualizações do projeto, então não vai existir correção para elas.
Isso vale para qualquer aplicação em PHP: WordPress, WooCommerce, Magento, Laravel, Drupal, Joomla, sistemas próprios e painéis administrativos.
Versões corrigidas
Atualize para estas versões ou mais novas:
Debian, Ubuntu, Red Hat e outras distribuições receberam as correções antes do anúncio e costumam aplicá-las sem mudar o número principal da versão. Se o seu PHP vem do pacote da distribuição, confira no changelog do pacote se ele cita a CVE-2026-109618.
A falha já está sendo explorada?
Os detalhes técnicos vazaram em 20 de outubro, antes da correção sair. Desde então, a Cloudflare informou que está vendo os primeiros ataques, e a watchTowr relatou exploração observada na sua rede de monitoramento. O PHP tem histórico de falhas exploradas em massa, inclusive em campanhas de ransomware. Por isso, o mais seguro é tratar a PHP2Shell como ativa.
Como descobrir se o seu site está vulnerável
O primeiro passo é a verificação gratuita da NE. Você digita o endereço do site, e a ferramenta faz uma única visita à página, igual à de um navegador, para procurar sinais de PHP e a versão informada pelo servidor. Nada é explorado nem testado no seu ambiente.
Um ponto importante: servidores bem configurados escondem a versão do PHP. Nesse caso, a ferramenta avisa que o site usa PHP, mas não consegue ver a versão. A confirmação definitiva é sempre no servidor:
O que fazer agora
Se não der para atualizar hoje
O alerta do PHP diz que não existe mitigação completa. Ele lista medidas parciais, que reduzem o risco mas não fecham a falha. Elas devem ser aplicadas antes do processamento da requisição (por exemplo, com php_admin_value no pool do PHP-FPM) e exigem reiniciar todos os processos depois:
O alerta também recomenda não usar limites de memória do sistema (RLIMIT_AS e RLIMIT_DATA), porque eles podem disparar justamente a falha. E vale repetir: essas medidas compram tempo, mas a correção de verdade é atualizar.
Como a NE ajuda
A NE ajuda a sua equipe a sair do alerta para a correção aplicada:
Comece pela verificação gratuita e, se precisar de ajuda, fale com a nossa equipe na mesma página.
Fontes
Compartilhe este artigo