Programa de Parceiros NEConheça
    Voltar ao Blog
    Segurança4 de novembro de 20265 min de leitura

    NEX Access, firewall por identidade: comparado com FortiGate, pfSense, Tailscale e Cloudflare

    NEX Access, firewall por identidade: comparado com FortiGate, pfSense, Tailscale e Cloudflare

    Durante muito tempo, proteger a rede da empresa foi uma questão de endereço IP. O firewall liberava "o computador 192.168.1.20" ou "a rede da filial", e a VPN deixava entrar quem tivesse a senha. O problema é que o IP não diz quem está do outro lado. Diz só de onde a conexão veio.


    Hoje a equipe trabalha de casa, da rua e do cliente, e o mesmo IP pode ser de qualquer pessoa. Por isso o mercado passou a falar em firewall por identidade: a regra segue a pessoa e o grupo dela na empresa, não o endereço do aparelho.


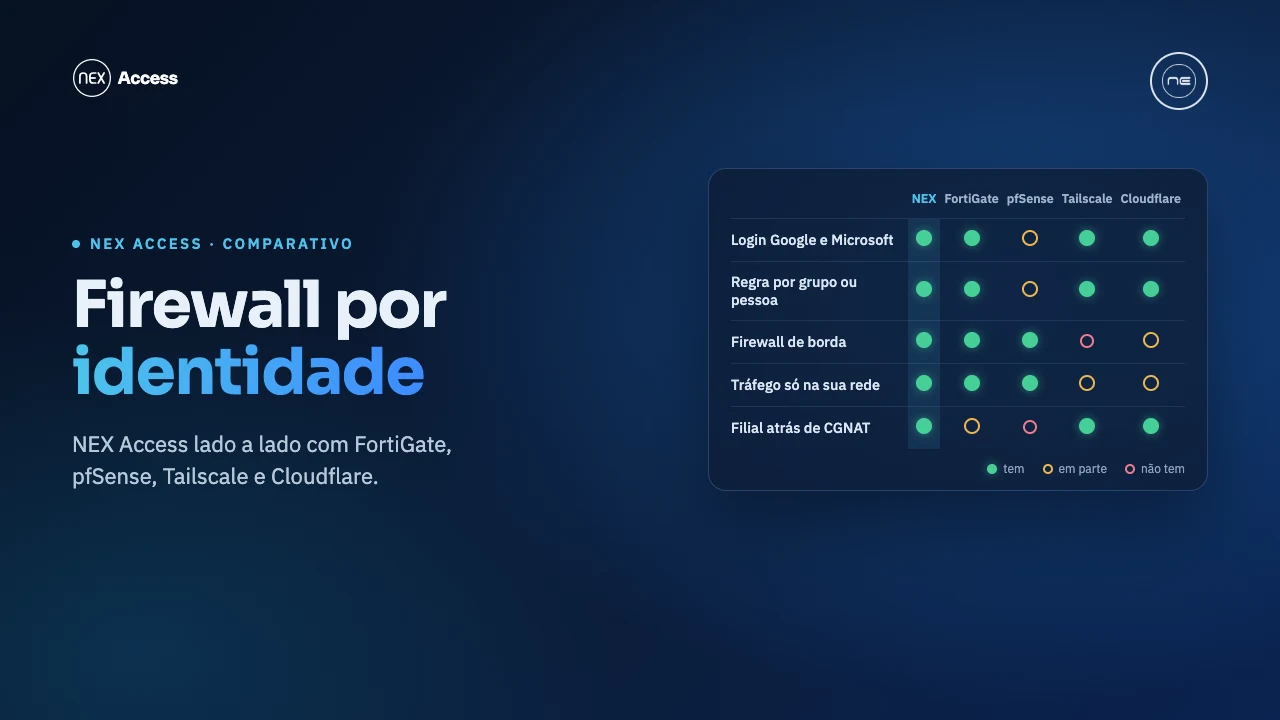
    O NEX Access foi construído desse jeito. Neste artigo comparamos o NEX Access com quatro soluções conhecidas de quem cuida de rede em empresas pequenas e médias: FortiGate, pfSense, Tailscale e Cloudflare Zero Trust.


    O que é um firewall por identidade


    É um firewall em que a regra diz "o time de TI acessa o servidor de arquivos", e não "o IP 10.66.0.2 acessa o servidor de arquivos". Para isso funcionar, três coisas precisam estar ligadas:


  1. Login com a conta da empresa: a pessoa entra com o Google Workspace ou o Microsoft 365, e não com uma senha só da VPN.
  2. Grupo e perfil: o grupo da pessoa na empresa decide quais redes e portas ela alcança.
  3. Firewall que conhece o usuário: as regras e os relatórios mostram quem fez cada acesso.

  4. O ganho mais visível é no desligamento. Quando alguém sai da empresa e a conta é desativada no Google ou na Microsoft, o acesso à rede acaba junto, sem depender de alguém lembrar de apagar um usuário na VPN.


    A comparação, recurso por recurso
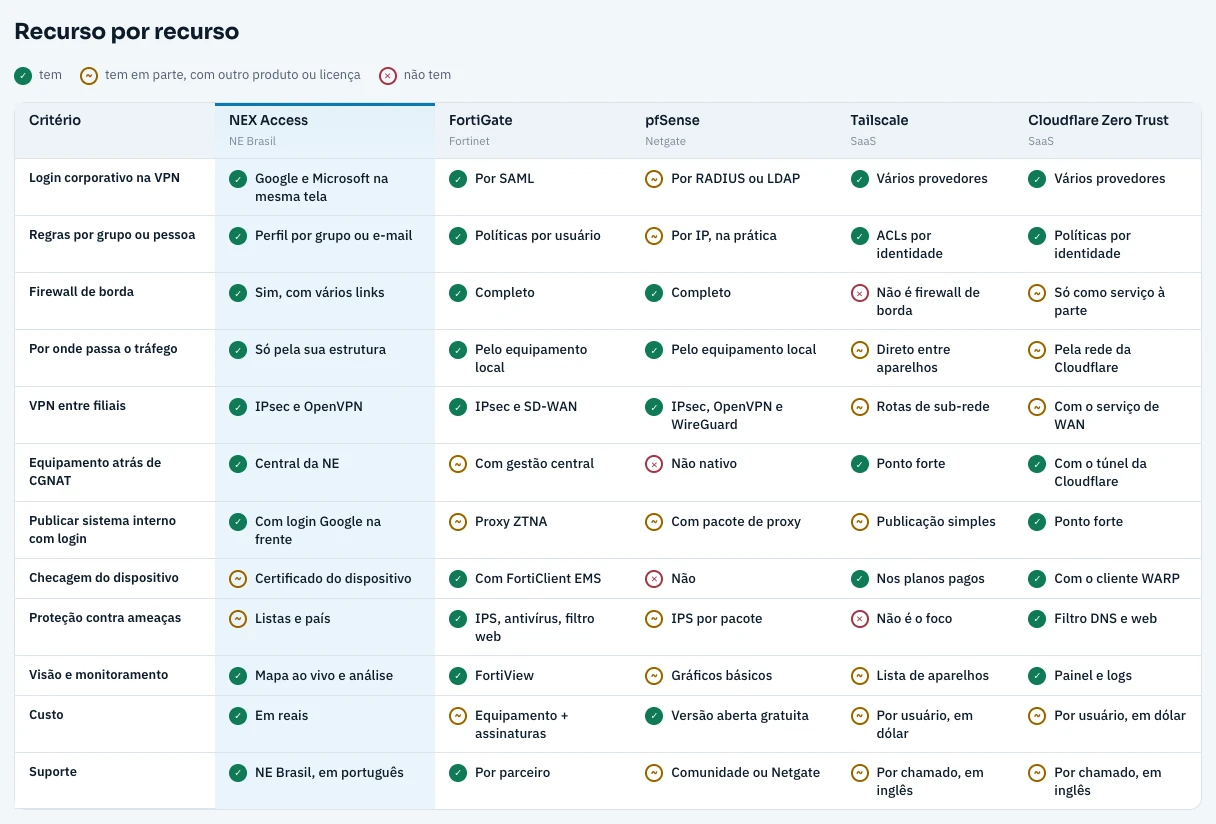

    Tabela comparativa: NEX Access, FortiGate, pfSense, Tailscale e Cloudflare Zero Trust em login corporativo, regras por pessoa, firewall de borda, tráfego, VPN entre filiais, CGNAT, publicação de sistemas, checagem do dispositivo, proteção contra ameaças, monitoramento, custo e suporte
    Tabela comparativa: NEX Access, FortiGate, pfSense, Tailscale e Cloudflare Zero Trust em login corporativo, regras por pessoa, firewall de borda, tráfego, VPN entre filiais, CGNAT, publicação de sistemas, checagem do dispositivo, proteção contra ameaças, monitoramento, custo e suporte

    Login corporativo e regras por pessoa


    O NEX Access aceita Google e Microsoft na mesma tela de login. Isso ajuda empresas que usam os dois, ou que recebem parceiros de outro provedor. Cada perfil é ligado a um grupo ou ao e-mail de uma pessoa, e o firewall libera só as redes e portas daquele perfil.


  5. FortiGate: faz o mesmo com SAML e políticas por usuário. Os recursos mais completos de acesso por identidade pedem o FortiClient EMS, que é licenciado à parte.
  6. pfSense: as regras são por IP. Login corporativo na VPN só com integrações como RADIUS ou LDAP, configuradas à mão.
  7. Tailscale e Cloudflare: a identidade é o centro dos dois produtos, e as regras por grupo são o ponto forte deles.

  8. Firewall de borda e por onde passa o tráfego


    O NEX Access é também o firewall de borda da empresa: NAT, mais de um link de internet com troca automática, DHCP e DNS. Em filiais pequenas, ele pode até ser o Wi-Fi, rodando num Raspberry Pi. O tráfego passa só pela estrutura da empresa.


  9. FortiGate e pfSense: também são firewalls de borda completos.
  10. Tailscale: não é firewall de borda. Fica por cima da rede que já existe, e a coordenação das conexões fica na nuvem deles.
  11. Cloudflare Zero Trust: o tráfego passa pela rede da Cloudflare, e o firewall de rede é outro produto da empresa.

  12. Filiais, parceiros e CGNAT


    O NEX Access fecha túnel IPsec com FortiGate e pfSense de terceiros, o que permite ligar a sua rede à de um parceiro sem trocar o equipamento dele. Para filiais atrás de CGNAT, a Central da NE administra o equipamento por um túnel de saída, e o cliente liga e desliga esse acesso no próprio painel.


  13. Tailscale e Cloudflare: atravessam o CGNAT muito bem, mas não fecham IPsec com outros firewalls do jeito tradicional.
  14. FortiGate: faz a gestão central com FortiManager ou FortiGate Cloud, que têm licença própria.
  15. pfSense: não tem gestão central nativa.

  16. Onde o NEX Access ainda não chega


    Uma comparação justa também mostra o que falta:


  17. IPS e inspeção de HTTPS: o NEX Access bloqueia por reputação de IP e por país, mas não abre o tráfego criptografado para procurar ameaças. Quem precisa disso vai bem com um FortiGate.
  18. Checagem da postura do aparelho: o NEX Access exige o certificado do dispositivo, emitido pela TI, mas ainda não confere se o sistema está atualizado ou se o antivírus está ligado. FortiGate com EMS, Tailscale e Cloudflare já fazem isso.

  19. Qual escolher


  20. NEX Access: para a empresa pequena ou média que quer firewall e VPN por identidade num só lugar, com login Google e Microsoft, túnel com parceiros, filiais atrás de CGNAT e um mapa ao vivo da rede, sem tráfego passando por nuvem de fora e com suporte da NE em português.
  21. FortiGate: quando a prioridade é proteção avançada contra ameaças, com orçamento para o equipamento e as assinaturas anuais.
  22. pfSense: quando há um técnico dedicado e a necessidade é só o firewall, sem login corporativo.
  23. Tailscale: para equipes técnicas espalhadas, sem escritório para proteger.
  24. Cloudflare Zero Trust: quando a maior parte do trabalho é publicar sistemas web para quem está fora, e passar pela nuvem deles não é problema.

  25. Quer ver na sua rede?


    A NE Brasil monta uma demonstração com a sua conta Google ou Microsoft e mostra o mapa da rede ao vivo. Fale com a gente pela página do NEX Access.


    Comparação feita com base na documentação pública de cada fornecedor em novembro de 2026, para o uso típico de empresas pequenas e médias. Planos, preços e recursos mudam com o tempo. FortiGate, pfSense, Tailscale e Cloudflare são marcas dos seus donos, e a NE Brasil não tem vínculo com eles.


    Compartilhe este artigo

    Fale conosco