Programa de Parceiros NEConheça
    Voltar ao Blog
    Segurança19 de outubro de 20265 min de leitura

    FortiGate que protege: projeto, SD-WAN e SOC integrados à NE

    FortiGate que protege: projeto, SD-WAN e SOC integrados à NE

    O firewall é a porta da frente da empresa, e o FortiGate é um dos mais usados do mundo. Mas comprar o equipamento é a parte fácil. O que decide se ele protege de verdade é como ele foi projetado, configurado, atualizado e acompanhado depois da instalação.


    Na prática, encontramos o mesmo cenário em muitas empresas: regras acumuladas ao longo dos anos, firmware atrasado, VPN exposta sem segundo fator, filiais que param quando um link oscila e logs que ninguém lê. A NE é parceira Fortinet e cuida do FortiGate do projeto à operação 24x7, integrado ao SOC e ao NOC da NE.


    Seu FortiGate precisa de atenção?


    Estes são os sinais mais comuns:


  1. Firmware atrasado: falhas críticas no FortiOS, inclusive no SSL-VPN, foram exploradas ativamente por atacantes nos últimos anos. Atualizar é proteção, não manutenção opcional.
  2. Regras "any para any": políticas amplas demais, criadas às pressas e nunca revisadas.
  3. Regras sem dono: ninguém sabe por que existem, e ninguém tem coragem de apagar.
  4. VPN sem segundo fator: usuário e senha bastam para entrar na rede.
  5. Filial parada quando o link cai: sem SD-WAN, uma oscilação vira chamado e prejuízo.
  6. Logs só no equipamento: quando acontece um incidente, não há histórico para investigar.

  7. O que a NE entrega


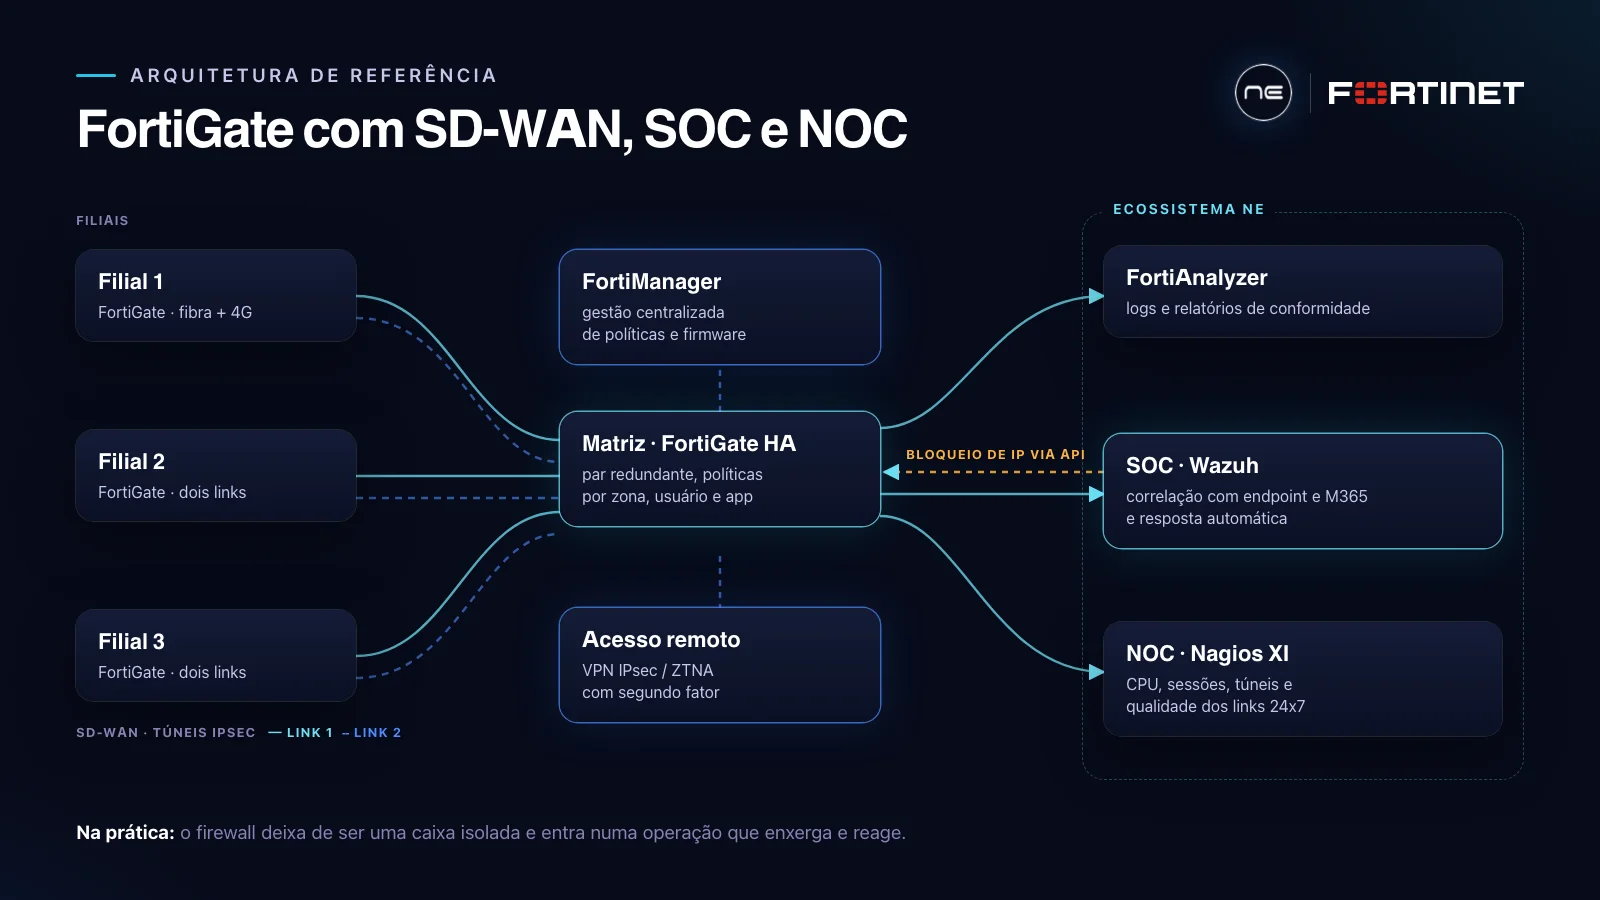
    Arquitetura FortiGate com SD-WAN entre matriz e filiais, gestão centralizada e logs integrados ao SOC e ao NOC da NE
    Arquitetura FortiGate com SD-WAN entre matriz e filiais, gestão centralizada e logs integrados ao SOC e ao NOC da NE

    Projeto e implantação


    Dimensionamos o FortiGate pelo tráfego real com os recursos de segurança ligados, e não pelo número da folha de dados. Desenhamos alta disponibilidade, segmentação por zonas e VDOMs e políticas por usuário, aplicação e localização.


    Na prática: um firewall que aguenta o crescimento e não vira gargalo quando o IPS está ativo.


    SD-WAN: a filial não para


    Com SD-WAN, a filial usa dois ou mais links ao mesmo tempo, com regras de qualidade por aplicação. Se um link degrada, o tráfego muda de caminho sozinho. Os túneis entre matriz e filiais são criptografados, e tudo é administrado de forma centralizada com o FortiManager.


    Na prática: ERP, voz e sistemas críticos priorizados, e uma queda de link que o usuário nem percebe.


    Acesso remoto seguro


    Revisamos o acesso remoto com segundo fator de autenticação, integração com o provedor de identidade da empresa e regras de acesso por perfil. Também conduzimos a migração do SSL-VPN para VPN IPsec e para acesso Zero Trust (ZTNA), caminho que a própria Fortinet vem recomendando.


    Na prática: o colaborador trabalha de qualquer lugar, e uma senha vazada não basta para entrar na rede.


    Migração de outros firewalls


    Migramos ambientes Cisco ASA, Palo Alto, SonicWall e pfSense para FortiGate. A conversão de regras é automatizada e revisada, o que aproveita a migração para limpar o que não é mais usado. A virada acontece em janela combinada, com plano de volta.


    Na prática: um firewall novo que já nasce organizado, sem carregar a bagunça do antigo.


    Tuning, hardening e firmware em dia


  8. Revisão de regras: políticas sem uso, duplicadas ou amplas demais.
  9. Perfis de segurança de IPS, antivírus, filtro web e controle de aplicação ajustados ao ambiente.
  10. Hardening do próprio equipamento: acesso administrativo restrito, segundo fator para administradores e serviços desnecessários desligados.
  11. Plano de atualização do FortiOS, seguindo o caminho de upgrade recomendado pela Fortinet e testado antes de ir para produção.

  12. Na prática: menos superfície de ataque e nenhuma surpresa no dia da atualização.


    Visibilidade: o FortiGate dentro do SOC e do NOC


    Aqui está o diferencial da NE. O FortiGate não trabalha sozinho:


  13. FortiAnalyzer para guardar logs e gerar relatórios de segurança e de conformidade.
  14. SOC com Wazuh: os logs do FortiGate entram na mesma linha do tempo dos servidores, das estações e do Microsoft 365, e uma tentativa de força bruta na VPN vira alerta correlacionado.
  15. Resposta automática: um IP atacante pode ser bloqueado no FortiGate pela API, com aprovação humana quando a ação tem impacto.
  16. NOC com Nagios XI: CPU, memória, sessões, túneis e qualidade dos links monitorados 24x7.

  17. Na prática: o firewall deixa de ser uma caixa isolada e passa a fazer parte de uma operação que enxerga e reage.
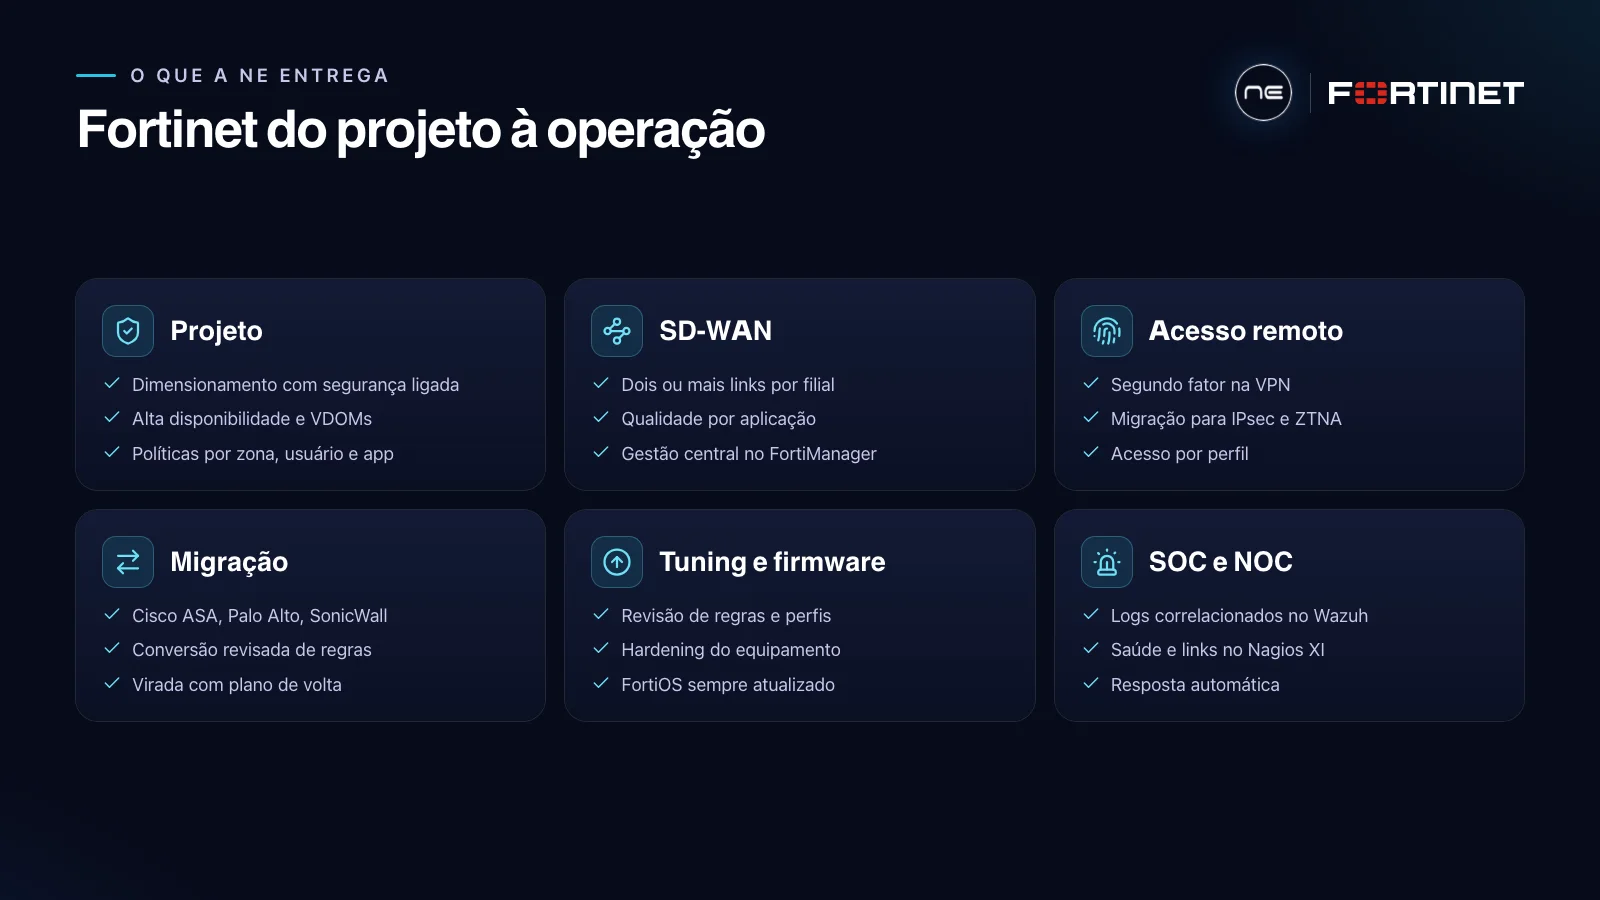

    Serviços da NE para Fortinet: projeto, SD-WAN, acesso remoto, migração, tuning e firmware, SOC e NOC
    Serviços da NE para Fortinet: projeto, SD-WAN, acesso remoto, migração, tuning e firmware, SOC e NOC

    Por que a NE


  18. Parceira Fortinet, com equipe técnica certificada.
  19. Ecossistema próprio: a NE também é Wazuh Platinum Partner e a maior parceira Nagios da América Latina. Firewall, SOC e NOC integrados, com um só time responsável.
  20. Operação 24x7: não paramos na instalação. Acompanhamos, atualizamos e respondemos.
  21. Engenharia, não só revenda: projeto, migração e automação feitos pelo nosso time.

  22. Como funciona


  23. Avaliação do ambiente atual: regras, firmware, VPN, links e logs.
  24. Plano com prioridades, começando pelos riscos mais altos.
  25. Execução em janelas combinadas, com plano de volta.
  26. Operação contínua: gestão do firewall pela NE ou suporte especializado ao seu time.

  27. Fale com a engenharia da NE


    Seja um FortiGate novo, uma migração ou um ambiente que precisa de ordem, comece por uma conversa com quem projeta e opera Fortinet todos os dias. Acesse nebrasil.com.br/parceiros/fortinet ou chame a NE pelo WhatsApp do site.


    Compartilhe este artigo